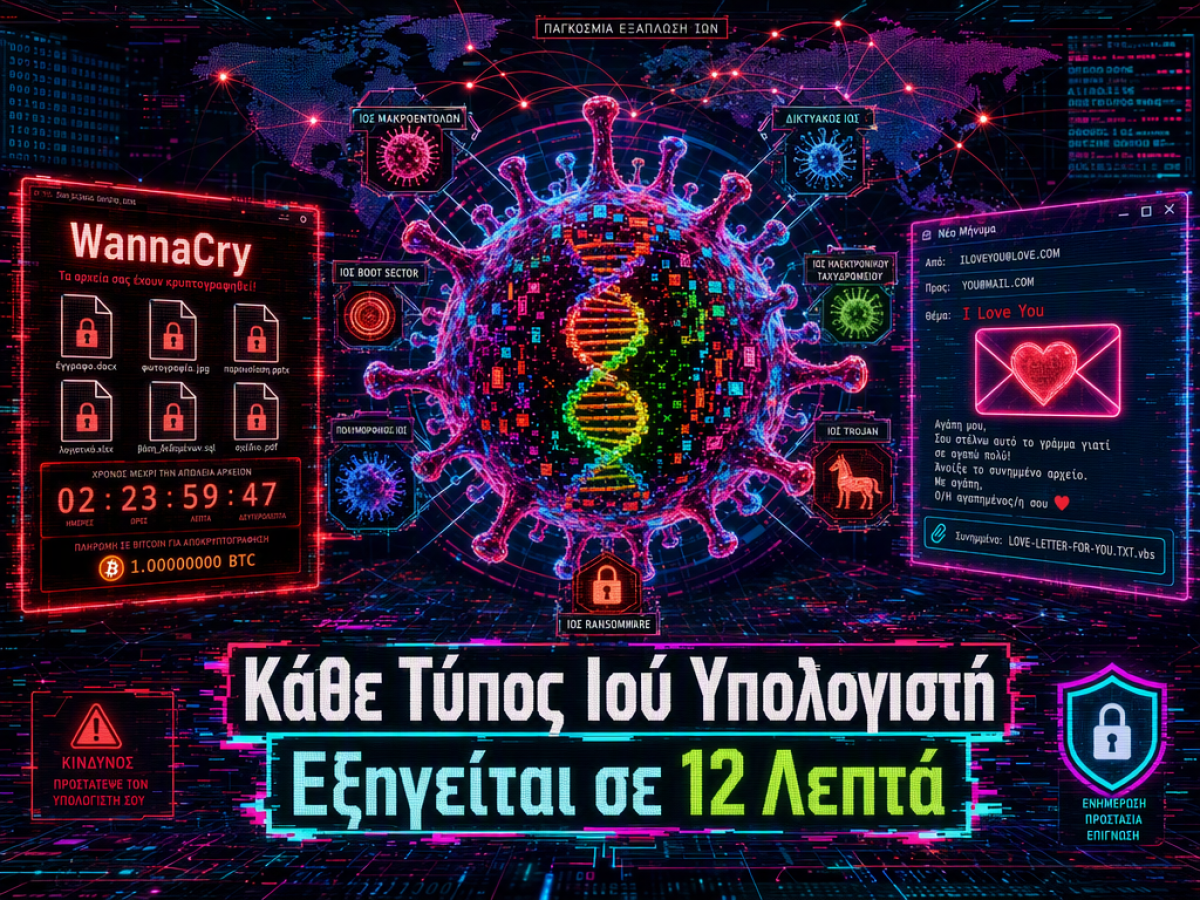
Η ιστορία των υπολογιστών είναι άρρηκτα συνδεδεμένη με την ιστορία των κακόβουλων προγραμμάτων που τους προσβάλλουν. Από ransomware που κρυπτογραφούν ολόκληρα νοσοκομεία μέχρι σκουλήκια που προκαλούν φυσική ζημιά σε βιομηχανικούς εξοπλισμούς, οι ιοί έχουν εξελιχθεί σε πολύπλοκα εργαλεία με διαφορετικούς στόχους. Η κατανόηση των βασικών κατηγοριών και των πιο γνωστών παραδειγμάτων τους προσφέρει μια σαφή εικόνα των απειλών του ψηφιακού κόσμου.
Η Εποχή της Κατασκοπείας και της Εξαπάτησης Πριν από δεκαετίες, πολλά κακόβουλα λογισμικά βασίζονταν κυρίως στην κοινωνική μηχανική. Ο ιός ILOVEYOU το 2000 ήταν ένα κλασικό παράδειγμα. Διαδόθηκε μέσω email με ένα δελεαστικό θέμα και ένα συνημμένο που έμοιαζε με αρχείο κειμένου. Όταν άνοιγε, αντέγραψε τον εαυτό του σε πολλαπλά αρχεία και αυτοαποστέλλονταν σε όλες τις επαφές του θύματος. Προκάλεσε ζημιές δισεκατομμυρίων δολαρίων, υπογραμμίζοντας πώς η ανθρώπινη περιέργεια μπορεί να γίνει το κρίσιμο αδύναμο σημείο. Την ίδια λογική ακολούθησε και ο Melissa, ένας μακροϊός που ενσωματώθηκε σε έγγραφο Word και απέστειλε αυτόματα το μολυσμένο αρχείο στις πρώτες 50 επαφές του θύματος, κατακλύζοντας email servers σε ολόκληρο τον κόσμο.
Το Φαινόμενο των Αυτο-Αναπαραγόμενων Σκουληκιών Τα σκουλήκια (worms) διαφέρουν επειδή μπορούν να διαδοθούν χωρίς καμία ανθρώπινη αλληλεπίδραση, εκμεταλλευόμενα απευθείας τρωτά σημεία δικτύων. Το Code Red το 2001 μόλυνε εκατοντάδες χιλιάδες διακομιστές σε λίγες ώρες, λειτουργώντας εξ ολοκλήρου στη μνήμη χωρίς να αφήνει αρχεία στο δίσκο. Στόχος του ήταν να οργανώσει μια επίθεση άρνησης υπηρεσίας (DDoS) κατά της επίσημης ιστοσελίδας του Λευκού Οίκου. Από την άλλη, το Stuxnet ανακαλύφθηκε το 2010 και ήταν ένα κυβερνοόπλο σχεδιασμένο να προκαλέσει φυσική καταστροφή. Στόχευε συγκεκριμένα βιομηχανικούς ελεγκτές σε πυρηνικές εγκαταστάσεις, προκαλώντας μηχανική βλάβη σε φυγόκεντρους ενώ παρείχε ψευδή δεδομένα στους χειριστές. Αποτέλεσε ένα σημείο καμπής, αποδεικνύοντας ότι το λογισμικό μπορεί να προκαλέσει πραγματικές, φυσικές ζημιές.
Η Ανάδυση του Καταλυτικού Ransomware Το ransomware αντιπροσωπεύει μια από τις πιο επικίνδυνες σύγχρονες απειλές, κρυπτογραφώντας δεδομένα και απαιτώντας λύτρα. Το WannaCry το 2017 ήταν μια παγκόσμια επιδημία που εκμεταλλεύτηκε ένα τρωτό σημείο των Windows γνωστό ως EternalBlue. Διέδιδε αυτόματα μέσω δικτύων, κρυπτογραφώντας αρχεία σε δευτερόλεπτα και ζητώντας πληρωμή σε Bitcoin. Προκάλεσε χάος σε νοσοκομεία, τηλεπικοινωνιακές εταιρείες και κυβερνητικά γραφεία σε πάνω από 150 χώρες. Το Petya (και η μεταγενέστερη, καταστροφικότερη παραλλαγή του NotPetya) πήγε ένα βήμα παραπέρα. Αντί να κρυπτογραφεί μόνο αρχεία, στόχευε τον Κύριο Εκκινητή (Master Boot Record), αποκλείοντας πλήρως την πρόσβαση στο σύστημα. Η NotPetya θεωρήθηκε κυβερνοεπίθεση με υποστήριξη κρατικών φορέων, με στόχο τη διατάραξη και όχι το οικονομικό κέρδος.
Κακόβουλα Προγράμματα για Διάφορους Σκοπούς Όχι όλα τα κακόβουλα λογισμικά στοχεύουν στο κέρδος ή την κατασκοπεία. Το MyDoom, που εμφανίστηκε το 2004, παραμένει το ταχύτερα διαδιδόμενο email worm στην ιστορία. Εκτός από την αυτο-αναπαραγωγή, μετατρέπονταν σε botnet για μαζικές επιθέσεις DDoS και άνοιγε μια πίσω πόρτα στα μολυσμένα μηχανήματα. Από την άλλη, υπήρχαν προγράμματα όπως το You are an idiot, που είχε ως μοναδικό σκοπό να κάνει το σύστημα πλήρως αντιδραστικό με μια καταιγίδα αναδυόμενων παραθύρων, ως απόδειξη ισχύος και ενόχλησης. Το MEMZ ήταν μια παρόμοια τεχνική επίδειξη που προειδοποιούσε ρητά τον χρήστη πριν από την εκτέλεση και στη συνέχεια προκαλούσε προοδευτικές δυσλειτουργίες στο λειτουργικό σύστημα, καταλήγοντας στην πλήρη αδυναμία εκκίνησης.
Η Απάτη της Φαινομενικά Αβλαβούς Λειτουργικότητας Μερικές απειλές κρύβονταν πίσω από φαινομενικά αθώες ή χρήσιμες εφαρμογές. Το BonziBuddy ήταν ένα διαδραστικό προγραμματάκι βοηθού στην επιφάνεια εργασίας που έδινε την εντύπωση ενός αστείου συνοδού. Στην πραγματικότητα, ήταν ένα πλήρες spyware που παρακολουθούσε την περιήγηση, έκλεβε ρυθμίσεις προγραμμάτων περιήγησης και εγκαθιστούσε ανεπιθύμητο λογισμικό. Οι χρήστες το εγκαθιστούσαν εθελοντικά, γεγονός που έκανε την ανίχνευση και την κατάργησή του πιο δύσκολη, καθιστώντας το ένα πρώιμο παράδειγμα δόλιου λογισμικού (PUP).
Η εξέλιξη των ιών υπολογιστή αντικατοπτρίζει την εξέλιξη της τεχνολογίας και των κινήτρων πίσω από τις κυβερνοεπιθέσεις. Από απλές φάρσες μέχρι κρατικά χρηματοδοτούμενα όπλα, η κατανόηση του πώς λειτουργούν παραμένει το πρώτο και πιο σημαντικό βήμα για την προστασία. Η τακτική ενημέρωση λογισμικού, η δυσπιστία απέναντι σε μη αναμενόμενα email ή συνημμένα και η χρήση αξιόπιστου λογισμικού ασφαλείας αποτελούν βασικές άμυνες σε έναν συνεχώς μεταβαλλόμενο ψηφιακό κόσμο.
Γνώριζες αυτές τις ιστορίες πίσω από τους διάσημους ιούς; Αν σου φάνηκε ενδιαφέρον το άρθρο, μπορείς να το μοιραστείς με άτομα που θα ενδιαφέρονται. Για περισσότερες πληροφορίες και παρόμοια θέματα, εξερεύνησε τα άλλα άρθρα στον ιστότοπό μας.