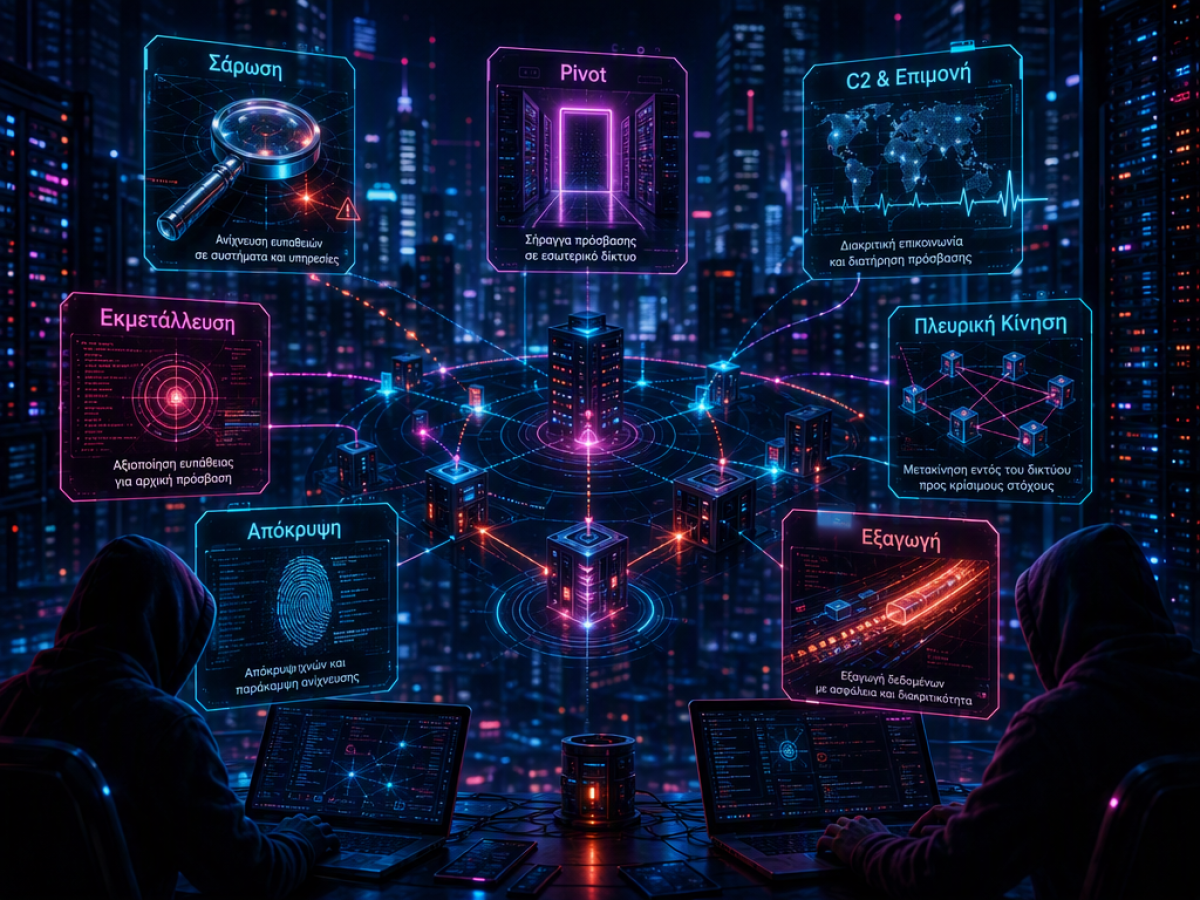
Όσο μιλάμε, κάπου δύο άτομα με φορητούς υπολογιστές και δωρεάν λογισμικό μπορούν να μπουν σε ένα εταιρικό δίκτυο, να κινηθούν αθόρυβα και να φύγουν με ό,τι χρειάζονται. Όχι επειδή βρήκαν ένα zero-day, αλλά γιατί ξέρουν να συνδυάζουν επτά συγκεκριμένα εργαλεία με τη σωστή σειρά. Ας δούμε τι κάνουν, γιατί δουλεύουν και –κυρίως– τι σημαίνει αυτό για εμάς που θέλουμε να προστατευτούμε.
Nuclei: ο σύγχρονος ανιχνευτής ευπαθειών Σκέψου ένα ανιχνευτή μετάλλων που σαρώνει ιστοτόπους και δίκτυα για αδυναμίες. Το Nuclei βασίζεται σε community templates – πάνω από 9.000 “έλεγχοι” που προστίθενται διαρκώς από την κοινότητα. Μόλις εμφανιστεί μια νέα ευπάθεια, κάποιος γράφει template, κι έτσι το εργαλείο μπορεί να τη βρει σε δευτερόλεπτα χωρίς να περιμένει “επίσημες” ενημερώσεις. Αυτό το κάνει ιδανικό για γρήγορο, ευέλικτο σκανάρισμα. Το ίδιο το εργαλείο δεν “ρίχνει” συστήματα· εντοπίζει προφανείς ή λάθος διαμορφωμένες εκθέσεις. Θες να σκεφτείς πιο αμυντικά; Είναι ιδανικό για continuous exposure management: να βλέπεις πριν δει ο άλλος.
Legolang: το κρυφό μονοπάτι προς τα ενδότερα Βρήκες μια είσοδο, αλλά ο “θησαυρός” είναι πιο μέσα. Πώς περνάς; Το Legolang κάνει τον υπολογιστή σου να συμπεριφέρεται σαν να βρίσκεται μέσα στο δίκτυο-στόχο, χωρίς περίπλοκα “γραμμάτια” μέσω τρίτων. Είναι σαν να σταματάς να φωνάζεις μέσα από τοίχο και επιτέλους ανοίγεις πόρτα. Η ουσία; Pivoting χωρίς πόνο: από μια περιφερειακή πρόσβαση σε βαθύτερα τμήματα του δικτύου, εκεί που ζουν οι κρίσιμες υπηρεσίες. Για άμυνα; Η σωστή δικτυακή τμηματοποίηση και οι περιορισμοί εξερχόμενης κίνησης μειώνουν θεαματικά την αξία τέτοιων διαύλων.
Sliver: η σιωπηλή παραμονή Κάποτε το Cobalt Strike ήταν το “βιομηχανικό πρότυπο” για διατήρηση πρόσβασης (post-exploitation). Πλέον όμως είναι σαν πορτοκαλί γιλέκο σε μυστική αποστολή – όλοι το αναγνωρίζουν. Το Sliver έρχεται ως δωρεάν, open-source εναλλακτική, σχεδιασμένη να μοιάζει με αθώα κίνηση δικτύου. Με συνεχείς ενημερώσεις από την κοινότητα και εστίαση στην αποφυγή ανίχνευσης, δυσκολεύει τα EDR και τους αμυντικούς ανιχνευτές. Για τους αμυνόμενους, αυτό σημαίνει εστίαση σε συμπεριφορικά μοτίβα και όχι μόνο σε signatures.
Caido: το παράθυρο στην κουβέντα browser–server Κάθε ιστοσελίδα είναι διάλογος: requests και responses. Το Caido σου δείχνει όλη τη συζήτηση και σου επιτρέπει να επεξεργάζεσαι ζωντανά τα μηνύματα. Έτσι οι ερευνητές ασφαλείας εντοπίζουν λογικές αδυναμίες και ελέγχουν πώς αντιδρά το backend σε απρόσμενες εισόδους. Αν το Burp Suite ήταν ο παλιός “βασιλιάς”, το Caido είναι η μοντέρνα, συνεργατική εκδοχή: πιο γρήγορο, πιο καθαρό, φτιαγμένο για ομάδες. Η πρακτική αξία για εταιρείες; Κάνε secure code reviews και red team–blue team ασκήσεις πάνω σε πραγματικές ροές, πριν το κάνει κάποιος άλλος.
Havoc: ήσυχη κίνηση μέσα στο δίκτυο Αφού περάσεις την πόρτα, αρχίζει η χαρτογράφηση: ποιοι υπολογιστές υπάρχουν, ποιοι χρήστες έχουν ποια δικαιώματα, πού βρίσκονται τα κρίσιμα αρχεία. Το Havoc είναι ένα toolkit προσαρμοσμένο στις υποδομές του 2026: cloud-first, Microsoft-connected, και βαριά παρακολουθούμενες. Στόχος του είναι να βοηθά χειριστές να κινούνται διακριτικά, να κάνουν living-off-the-land τεχνικές και να αποφεύγουν ανιχνεύσεις. Το μάθημα για άμυνα; Επενδύουμε σε telemetry υψηλής πιστότητας, κανονικοποίηση συμβάντων και απομόνωση ευαίσθητων τμημάτων ώστε κάθε “ήσυχη” κίνηση να αφήνει ίχνος.
Evilginx: όταν το 2FA δεν αρκεί Έχεις ενεργοποιήσει two-factor authentication και νιώθεις ασφαλής; Με ένα adversary-in-the-middle setup, το Evilginx “καθρεφτίζει” την πραγματική σελίδα Microsoft ή Google σε πραγματικό χρόνο. Εσύ πληκτρολογείς τον κωδικό, εγκρίνεις το 2FA, όλα φαίνονται κανονικά — αλλά ο επιτιθέμενος συλλέγει το session. Δεν έκλεψε τον κωδικό· άρπαξε το token που αποδεικνύει ότι έχεις ήδη συνδεθεί. Τι δουλεύει απέναντι σε αυτό; Phishing-resistant MFA όπως FIDO2/Passkeys, δεσμευμένα στο συσκευή tokens (device-bound), Conditional Access με ελέγχους συσκευής/τοποθεσίας, μικρή διάρκεια sessions και επαναπιστοποίηση σε κρίσιμες ενέργειες. Και φυσικά, εκπαίδευση χρηστών για αναγνώριση AitM δόλιων σελίδων.
Shodan: η μηχανή αναζήτησης για συσκευές Το Shodan δεν ψάχνει ιστοσελίδες· ψάχνει συσκευές. Κάμερες, routers, servers, κλιματιστικά κτιρίων, ακόμη και βιομηχανικά συστήματα — όλα ευρετηριασμένα. Πάνω από 800 εκατομμύρια συσκευές φαίνονται σήμερα. Το σοκ; Πολλοί οργανισμοί δεν ξέρουν τι έχουν εκτεθειμένο στο διαδίκτυο: ένα παλιό server που κανείς δεν έσβησε, μια κάμερα από εργολάβο, ένα remote access που έμεινε ανοιχτό “προσωρινά”. Αν νομίζεις ότι “αφού δεν το είπαμε σε κανέναν, δεν θα το βρουν”, το Shodan το βρήκε από την πρώτη μέρα. Για άμυνα, φτιάχνουμε asset inventory, εφαρμόζουμε external attack surface management, κλείνουμε default credentials και ενεργοποιούμε ισχυρή αυθεντικοποίηση παντού.
Γιατί η σειρά έχει σημασία Δεν είναι τυχαία αυτά τα εργαλεία. Μοιάζει με αλυσίδα: το Nuclei εντοπίζει αδυναμίες, το Legolang ανοίγει δίοδο προς τα μέσα, το Sliver κρατά επίμονη, αθόρυβη σύνδεση, το Caido αποκαλύπτει λογικές τρύπες σε εφαρμογές, το Havoc βοηθά σε ήσυχη πλοήγηση και εξαγωγή στόχων, το Evilginx παρακάμπτει το 2FA μέσω sessions, και το Shodan αποκαλύπτει ό,τι είναι εκτεθειμένο εξαρχής. Η δύναμη δεν κρύβεται σε ένα “μαγικό” exploit, αλλά στη συνδυαστική χρήση εργαλείων που το καθένα λύνει διαφορετικό κομμάτι του παζλ. Θες να χτίσεις άμυνα; Σκέψου με τον ίδιο αλυσιδωτό τρόπο: κλείσε την έκθεση, περιόρισε την κίνηση, ανίχνευσε συμπεριφορές, σκληρύνεις τα tokens, και κράτα ορατότητα παντού.
Το takeaway για ομάδες και επαγγελματίες Το βασικό συμπέρασμα είναι απλό και λίγο άβολο: η ασφάλεια δεν είναι “βάλε 2FA και τέλος”. Είναι συνεχής διαχείριση επιφάνειας επίθεσης, αμυντική παρατήρηση και ρεαλιστικές ασκήσεις που μιμούνται αυτές τις αλυσίδες. Τα περισσότερα από αυτά τα εργαλεία είναι νόμιμα και τα χρησιμοποιούν και security teams σε authorized tests. Η διαφορά την κάνει η πειθαρχία στη διαδικασία και η ωριμότητα: inventory, segmentation, monitoring, least privilege, και phishing-resistant ταυτότητα. Αν τα δεις έτσι, η “μαγεία” χάνεται και μένει η μεθοδικότητα — κι αυτό είναι καλό.
Σ’ έπιασε κάτι απ’ όλα αυτά απροετοίμαστο; Ήξερες ήδη για αυτά τα εργαλεία; Αν σου άρεσε το κείμενο, μοιράσου το με κάποιον που θα το βρει χρήσιμο. Κι αν το βρήκες ενδιαφέρον, ρίξε μια ματιά και στα υπόλοιπα άρθρα του site. Θα χαρούμε να σε έχουμε παρέα.