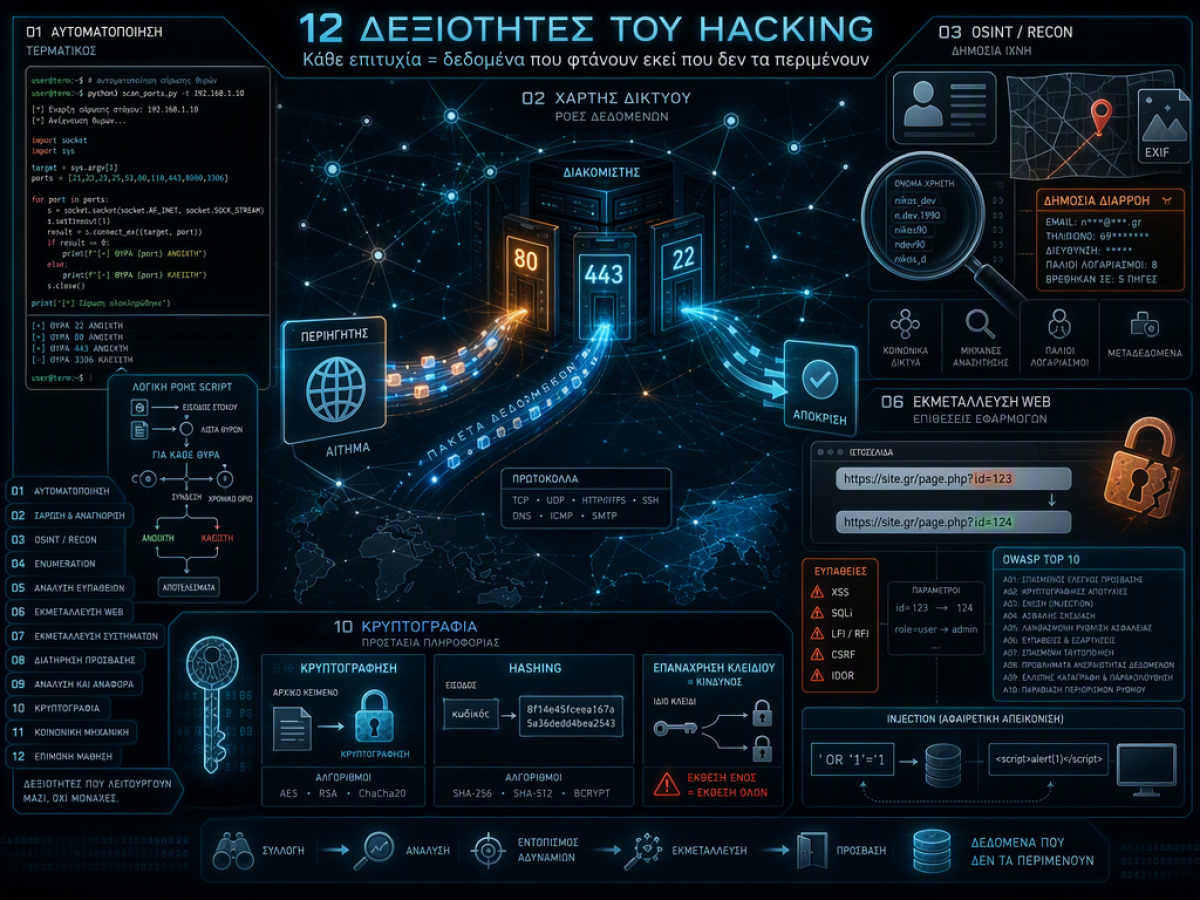
Το πραγματικό hacking δεν είναι κουκούλες και πράσινος κώδικας. Είναι ένα πλέγμα από 12 πρακτικές δεξιότητες που χτίζονται η μία πάνω στην άλλη. Στόχος; Να καταλάβεις πώς κινούνται τα δεδομένα, πού υπάρχουν πόρτες και πώς ανοίγουν (ή κλείνουν). Και μια αλήθεια που δεν χωράει εύκολα σε thumbnail: το μεγαλύτερο hack είναι η υπομονή και το διάβασμα του documentation. Όλα τα υπόλοιπα κουμπώνουν όταν αποκτήσεις το σωστό νοητικό μοντέλο: κάθε επιτυχία είναι στην ουσία «δεδομένα που καταλήγουν κάπου που δεν τα περιμένουν».
Δικτύωση: το θεμέλιο που δεν γίνεται να προσπεράσεις
Χωρίς δικτύωση δεν στέκεται τίποτα. Πρέπει να καταλάβεις IP addresses, DNS, ports και πώς ένα web request πηγαινοέρχεται από τον browser στον server. Μόλις δεις το port σαν «αριθμητική πόρτα» που μπορεί να είναι ανοιχτή ή κλειστή, σταματάς να βλέπεις «ένα site» και αρχίζεις να βλέπεις «ένα κτίριο με πολλές εισόδους». Από εκεί ξεκινάς να μετράς πόσες είναι ξεκλείδωτες. Αυτό το mindshift μπορεί να σου φάει μόνο ένα Σαββατοκύριακο και να σου γυρίσει πίσω χρόνια κατανόησης.
Scripting: ο πολλαπλασιαστής ισχύος
Το scripting (κυρίως Python και Bash) δεν είναι για να γράψεις ιούς από την πρώτη μέρα. Είναι για να αυτοματοποιείς. Ένας βρόχος 10 γραμμών που σαρώνει 1.000 ports όσο πίνεις καφέ αξίζει όσο μια ολονύχτια χειρωνακτική δουλειά. Η λέξη-κλειδί εδώ είναι leverage. Και ναι, το «διάβασε το manual» είναι το κρυφό cheat code που κάνει κάθε επόμενο βήμα πιο γρήγορο και πιο καθαρό.
Reconnaissance/OSINT: δες τον εαυτό σου όπως σε βλέπει ο επιτιθέμενος
Το OSINT είναι να μαζεύεις ό,τι έχεις αφήσει δημόσια χωρίς να το έχεις πάρει χαμπάρι: παλιοί λογαριασμοί, ξαναχρησιμοποιημένα usernames, φωτογραφίες με EXIF τοποθεσίας, περιγραφές στο LinkedIn που καρφώνουν τεχνολογίες. Τσέκαρε αν email και κωδικοί σου έχουν βγει σε public breach dumps. Το κέρδος; Βλέπεις το αποτύπωμά σου και το μικραίνεις. Ξεκίνα από σένα — θα σε τρομάξει, αλλά θα σε θωρακίσει.
Web exploitation: εκεί που σπάει ο ιστός
Κάθε web app είναι κώδικας κάποιου. Και ο κώδικας κάνει λάθη. Ο χάρτης σου είναι το OWASP Top 10. Στην κορυφή το broken access control: αλλάζεις ένα ID στη διεύθυνση και βλέπεις παραγγελίες ή μηνύματα άλλων. Μετά έρχονται injection (π.χ. SQLi) και XSS που τρέχει κώδικα στον browser του θύματος. Μαθαίνοντάς τα, δεν ξανακοιτάς URL με τον ίδιο τρόπο. Και τα practice targets είναι παντού και δωρεάν — ό,τι πρέπει για προπόνηση.
Cryptography: μυστικά που στέκονται (ή πέφτουν) στα μαθηματικά
Η κρυπτογραφία κρατάει ασφαλή passwords, μηνύματα, χρήματα. Θέλεις τρεις βασικές ιδέες: encryption που «μπερδεύει» δεδομένα με ένα key, hashing που τα κάνει αποτύπωμα μιας κατεύθυνσης, και το πώς όλα γκρεμίζονται όταν κάποιος διαλέγει αδύναμο αλγόριθμο ή ξαναχρησιμοποιεί key. Το «we use encryption» χωρίς λεπτομέρειες δεν λέει τίποτα. Αν δεις ξεπερασμένο hashing, ξέρεις ότι ένα leak απέχει μια ανάσα από το να χαρίσει τον κωδικό σου στον καθένα.
Reverse engineering: η ακριβοπληρωμένη δεξιότητα
Το reverse engineering είναι να παίρνεις ένα εκτελέσιμο χωρίς source και να το ξεψαχνίζεις, instruction προς instruction. Έτσι καταλαβαίνεις τι κλέβει ένα malware, βρίσκεις zero-day bugs και σταματάς να βασίζεσαι τυφλά σε εργαλεία άλλων. Είναι αργό, δύσκολο, και γι’ αυτό καλοπληρωμένο (bug bounties, έρευνα). Θέλει μεθοδικότητα, υπομονή και καλή εικόνα του τι τρέχει πραγματικά στο σύστημά σου.
Binary exploitation: το βαθύ νερό της μνήμης
Μνήμη που «ξεχειλίζει», buffer overflows, memory corruption. Αν ταΐσεις ένα πρόγραμμα με προσεκτικά φτιαγμένο input, μπορείς να το εκτρέψεις. Είναι η πιο δύσκολη δεξιότητα — μπορεί να σου πάρει καιρό μέχρι να «δέσει» το πρώτο exploit. Γιατί να το κάνεις; Γιατί μαθαίνεις πώς «σκέφτεται» ο υπολογιστής στο επίπεδο που δεν λέει ψέματα. Αν θες μόνο αυτοάμυνα, μπορείς να το προσπεράσεις. Αν όμως θες βάθος, αξίζει κάθε αποτυχία στον δρόμο.
Credential attacks: το βαρετό που νικάει
Το password cracking παίρνει hashes από leaks και δοκιμάζει δισεκατομμύρια guesses. Το credential stuffing παίρνει έναν κωδικό από ένα site και τον δοκιμάζει αυτόματα σε άλλα εκατό. Γι’ αυτό η επαναχρησιμοποίηση κωδικών είναι καταστροφή. Στο report της Verizon για το 2026, τα κλεμμένα/κακοχρησιμοποιημένα credentials παίζουν ρόλο στο 39% των παραβιάσεων. Η άμυνά σου; Password manager και έλεγχος δύο παραγόντων (2FA). Αν το καταλάβεις μια φορά, δεν θα ξαναβάλεις ίδιο password πουθενά.
Steganography: το κλειδί κρυμμένο στο φανερό
Η steganography κρύβει δεδομένα μέσα σε αθώα αρχεία — μια γάτα .jpg που «κουβαλάει» μυστικό αρχείο. Το μάτι σου δεν βλέπει διαφορά. Κανονικό malware το χρησιμοποιεί για να ξεφεύγει από ανιχνευτές που ψάχνουν «ύποπτα» αρχεία. Μαθαίνεις να εντοπίζεις στατιστικά αποτυπώματα κρυφών δεδομένων και σταματάς να εμπιστεύεσαι τυφλά κάθε εικόνα που ανοίγει κανονικά. Είναι κι από τα πιο «παιχνιδιάρικα» πεδία — σαν μαγικό κόλπο που το ξεγυμνώνεις.
Digital forensics: το hacking ανάποδα
Η digital forensics ξαναφτιάχνει τι έγινε από τα ψίχουλα: «σβησμένα» αρχεία που δεν σβήστηκαν, timestamps, logs, ghost data που μένει σε δίσκους και κινητά. Το μάθημα είναι άβολο: πολλή από τη «σκόνη» σου είναι ανακτήσιμη. Επιθετικά, μαθαίνεις τι πρέπει να σβηστεί και πού να ψάξεις. Αμυντικά, ξέρεις ακριβώς τι θα βρει ένας ερευνητής πάνω σου. Οι συσκευές μας κρατάνε ένα ημερολόγιο που δεν συμφωνήσαμε να γράψουμε — καλό είναι να το ξέρουμε.
Social engineering: ο άνθρωπος ως ευπάθεια
Το social engineering κάνει όλες τις τεχνικές δεξιότητες «προαιρετικές». Γιατί να σπας μνήμη όταν μπορείς απλά να το παίξεις IT στο τηλέφωνο και να σου δώσουν τον κωδικό; Phishing, fake login pages, μια «ευγενική» φωνή με επείγουσα ιστορία. Τα νούμερα είναι ωμά: το 2026, το 62% των breaches είχε ανθρώπινο παράγοντα, και τα υποχρεωτικά trainings άλλαξαν ελάχιστα τη συμπεριφορά. Το κέρδος σου είναι μια υγιής καχυποψία: πιάνεις το δόλωμα την ώρα που στο πετάνε.
Μετά την είσοδο: κλιμάκωση δικαιωμάτων και αποφυγή εντοπισμού
Η αρχική πρόσβαση συνήθως σε βάζει μέσα ως «κανέναν». Η privilege escalation βρίσκει το λάθος config ή το unpatched σημείο που σε κάνει admin. Η evasion σε κρύβει: σβήσιμο logs, μίμηση κανονικής κίνησης, χαμηλό προφίλ. Για πλήρη χάρτη δες το MITRE ATT&CK: περιγράφει πραγματικές τεχνικές από την πρώτη επαφή μέχρι τη ζημιά. Αμυντικά, ψάχνεις τα σημάδια: νέος admin στις 03:00, logs που σιωπούν ξαφνικά. Αυτά σταματάνε ένα μεμονωμένο συμβάν από το να γίνει εξάμηνη κατοχή.
Τι μένει να κρατήσεις
Όλα δένουν σε μια απλή αρχή: δεν είναι θέμα ταχύτητας πληκτρολόγησης, αλλά κατανόησης και πειθαρχίας. Ξεκίνα από δικτύωση και scripting, δούλεψε το μάτι σου με OSINT και web, μάθε τα βασικά της κρυπτογραφίας και μετά διάλεξε βάθος (reverse/binary) ή πλάτος (forensics/social/post-exploitation). Πάντα με άδεια, πάντα ηθικά. Η περιέργεια σε πάει μακριά — η υπομονή σε πάει μέχρι τέλους.
Αν ήξερες ήδη κάποια από αυτά ή σου άρεσε το κείμενο, στείλ’ το σε κάποιον που θα του φανεί χρήσιμο. Κι αν το βρήκες ενδιαφέρον, ρίξε μια ματιά και στα υπόλοιπα άρθρα του site για σχετικά θέματα.