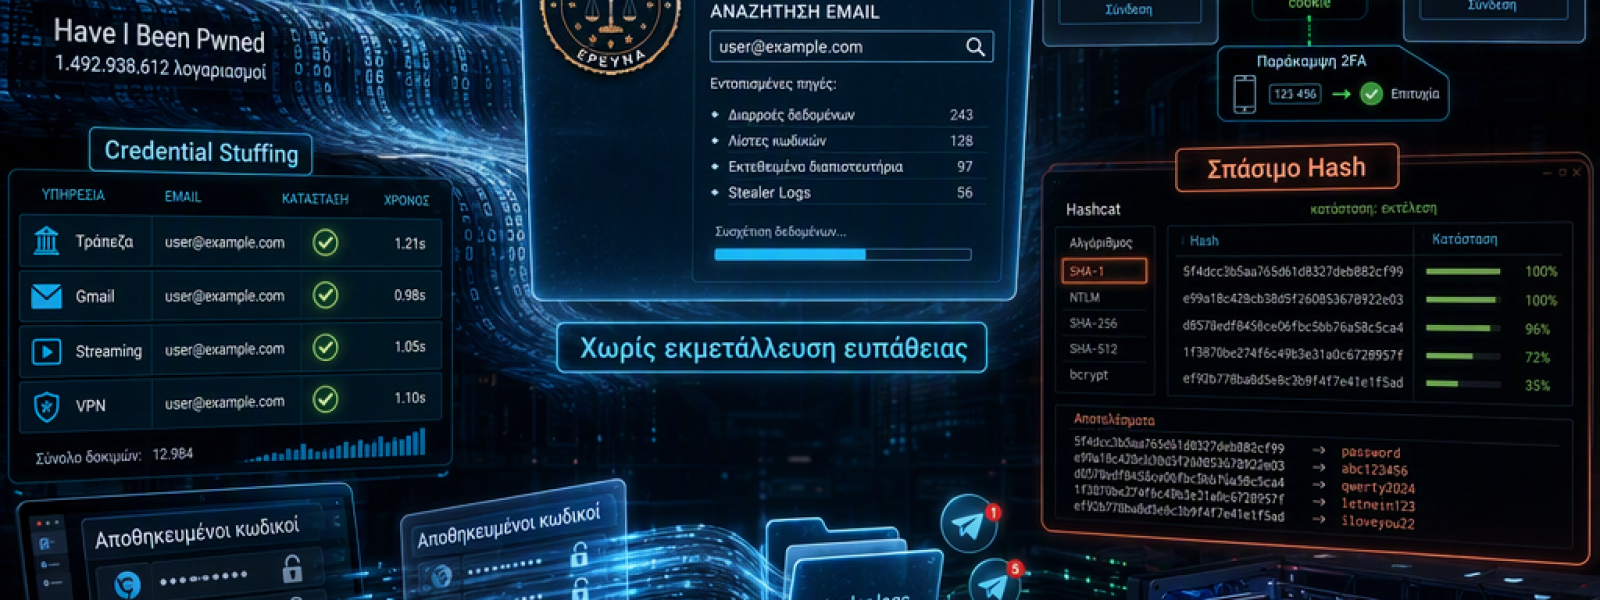
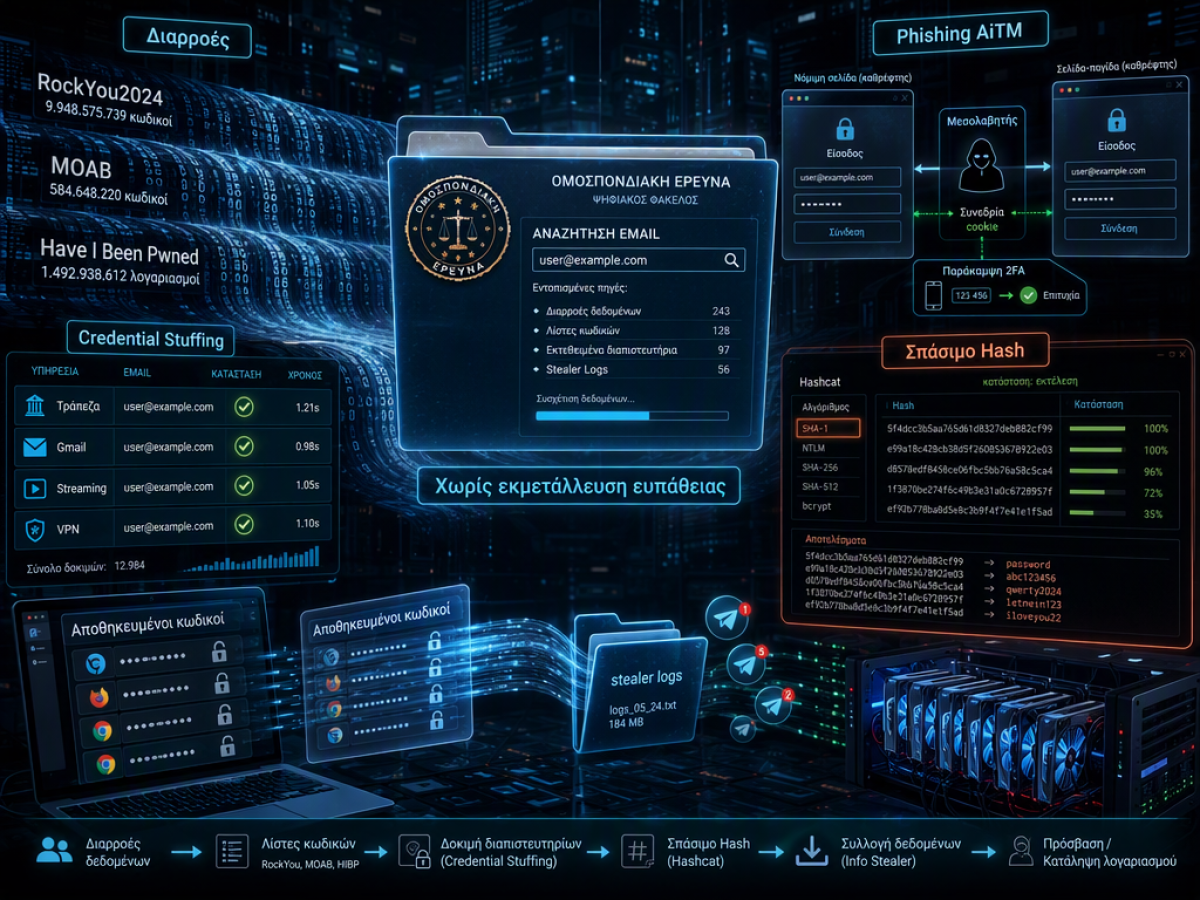
Οι περισσότεροι από εμάς νομίζουμε ότι οι κωδικοί μας είναι ασφαλείς όσο δεν τους λέμε σε κανέναν. Η πραγματικότητα; Οι κωδικοί και τα email μας έχουν πιθανότατα ήδη διαρρεύσει κάπου. Τεράστια αρχεία όπως το RockYou2024 (με δισεκατομμύρια κωδικούς σε απλό κείμενο) και το Moab (Mother of All Breaches) έχουν μαζέψει δεδομένα από παραβιάσεις πάνω από 15 χρόνια. Υπηρεσίες όπως το Have I Been Pwned του Troy Hunt δείχνουν πόσο συχνό είναι αυτό. Άρα το θέμα δεν είναι αν «κάποιος θα σε χακάρει», αλλά αν θα ξέρει σε ποιο αρχείο βρίσκεται ήδη ο κωδικός σου και θα τον εκμεταλλευτεί.
Ήδη τον έχουν
Οι μεγάλες διαρροές σημαίνουν ότι ο κωδικός σου (ή ένας παλιός σου) υπάρχει κάπου έξω, σε ένα αρχείο που κατεβαίνει δωρεάν. Συλλογές όπως το RockYou2024 και το Moab ενώνουν διαρροές από χρόνια. Οι επιτιθέμενοι δεν χρειάζεται να «σπάσουν» τίποτα· απλά ψάχνουν το email σου σε εμπορικές βάσεις ή σε φόρουμ, βλέπουν τι έχει διαρρεύσει και το δοκιμάζουν. Αν δεν έχεις διπλή επιβεβαίωση (MFA), ένα login αρκεί.
Credential stuffing: η επίθεση που σε γονατίζει
Αν επαναχρησιμοποιείς κωδικούς, το credential stuffing είναι ο εφιάλτης σου. Κάποιος βρίσκει έναν κωδικό σου από διαρροή και τον δοκιμάζει μαζικά σε Gmail, Netflix, τραπεζικούς λογαριασμούς, εταιρικά VPN. Το 2024, σε λογαριασμούς της Snowflake δεν υπήρχε υποχρεωτικό MFA και παλιοί κωδικοί από stealer logs οδήγησαν σε θύματα όπως Ticketmaster, AT&T, Santander, LendingTree, Advance Auto Parts, Neiman Marcus. Δεν χρειάστηκε κανένα «exploit», μόνο ανακυκλωμένοι κωδικοί και αυτοματοποιημένες δοκιμές σε κλίμακα.
Cracking the hash: όταν το hash γίνεται κωδικός
Οι σωστές πλατφόρμες δεν αποθηκεύουν κωδικούς, αλλά hashes. Αν όμως διαρρεύσει η βάση, οι επιτιθέμενοι τρέχουν εργαλεία όπως το Hashcat με τεράστιες λίστες γνωστών λέξεων (π.χ. το rockyou.txt) και κανόνες για παραλλαγές. Η υπόθεση του LinkedIn το 2012 (με SHA-1 hashes χωρίς salt) έδειξε πόσο γρήγορα πέφτουν οι κοινότυποι κωδικοί. Με σύγχρονες GPU φάρμες, οι δοκιμές γίνονται με τρελές ταχύτητες. Αν ο κωδικός σου είναι προβλέψιμος ή βασισμένος σε λέξεις, είναι θέμα χρόνου να σπάσει.
Info stealer: τα αποθηκευμένα passwords του browser
Τα info stealers είναι malware που ψάχνουν και κλέβουν ό,τι έχεις αποθηκεύσει στους browsers (Chrome, Firefox, Edge, Brave): κωδικούς, cookies συνεδρίας, Discord tokens, seed phrases από πορτοφόλια, κάρτες. Διατίθενται ως malware-as-a-service (RedLine, Lumma, Racoon, Vidar κ.ά.) και μπαίνουν μέσω πειρατικών εφαρμογών ή ψεύτικων links. Τα κλεμμένα πακετάρονται σε stealer logs και πουλιούνται σε κανάλια στο Telegram. Ναι, αυτό σημαίνει ότι το «αποθήκευση κωδικού στον browser» μπορεί να είναι από τις πιο επικίνδυνες default επιλογές.
Phishing που νικά το MFA
Το σημερινό phishing δεν είναι κακογραμμένα email. Είναι σχεδόν τέλειες κλωνοποιήσεις σελίδων login. Με Adversary-in-the-Middle (AiTM) εργαλεία όπως το Evilginx 3, ο επιτιθέμενος μπαίνει στη μέση, προωθεί σε πραγματικό χρόνο τα στοιχεία σου στο κανονικό site, αλλά κλέβει το session cookie. Έτσι, ακόμα και με MFA (π.χ. κωδικούς μιας χρήσης), αποκτά ενεργή συνεδρία. Μόνο hardware security keys όπως YubiKey και τα passkeys σταματούν αυτά τα σενάρια, γιατί «δένουν» κρυπτογραφικά την ταυτότητά σου με το πραγματικό domain. Θυμήσου τα περιστατικά σε MGM και Caesars το 2023· η ζημιά έφτασε εκατοντάδες εκατομμύρια δολάρια, κυρίως με social engineering και reset MFA.
SIM swap: όταν το νούμερο είναι το κλειδί
Στο SIM swap, ο επιτιθέμενος πείθει τον πάροχο κινητής να μεταφέρει τον αριθμό σου σε νέα SIM. Το κινητό σου «σβήνει» και όλα τα SMS και τα reset codes πάνε στο δικό του τηλέφωνο. Από εκεί, μέσα σε λίγα λεπτά, παίρνει email, τράπεζες, crypto. Ακόμα και ο Jack Dorsey έχασε τον έλεγχο του Twitter λογαριασμού του από SIM swap. Γίνεται με social engineering — και, δυστυχώς, καμιά φορά με διαφθορά υπαλλήλων. Αν βασίζεσαι σε SMS για MFA ή ανάκτηση, είσαι εκτεθειμένος.
Το καθολικό λάθος: επαναχρησιμοποίηση κωδικών
Το μεγαλύτερο «όπλο» των επιτιθέμενων είναι ότι οι περισσότεροι από εμάς επαναχρησιμοποιούμε κωδικούς. Με εκατοντάδες λογαριασμούς και μόνο λίγους μοναδικούς κωδικούς, ένα μικρό περιστατικό ανοίγει πολλές πόρτες. Οι επιτιθέμενοι ξέρουν τα μοτίβα: summer2024 γίνεται summer2025, το Netflix1 γίνεται Amazon1, προσθέτουμε ένα «!» ή ένα κεφαλαίο στη μέση. Τα εργαλεία τους βγάζουν παραλλαγές αυτόματα. Όταν ανακυκλώνεις κωδικούς, κάθε παλιό forum ή ξεχασμένη εγγραφή γίνεται backdoor προς τον βασικό σου λογαριασμό.
Πώς θωρακίζεσαι χωρίς να γίνεις παράνοια
- Χρησιμοποίησε έναν αξιόπιστο, ανεξάρτητο password manager και δώσε σε κάθε υπηρεσία μοναδικό, μακρύ και τυχαίο κωδικό. Μην αποθηκεύεις κωδικούς στον browser.
- Ενεργοποίησε MFA παντού. Προτίμησε authenticator apps ή, ιδανικά, hardware keys/passkeys. Απόφυγε SMS όπου γίνεται.
- Κλείδωσε το κινητό σου: βάλε PIN για αλλαγές SIM, ζήτα από τον πάροχο port-out freeze (αν το υποστηρίζει) και άλλαξε τα στοιχεία ανάκτησης ώστε να μη βασίζονται σε SMS.
- Πρόσεχε τα links. Τσέκαρε το domain και το πιστοποιητικό πριν βάλεις κωδικό. Αν κάτι σε πιέζει να βιαστείς, πάτα φρένο. Καλύτερα να γράφεις τη διεύθυνση μόνος σου.
- Απόφυγε πειρατικό λογισμικό και «σπασμένες» εφαρμογές. Κράτα σύστημα και antivirus ενημερωμένα. Ένα info stealer αρκεί για να σου σηκώσει τα πάντα σε 10 δευτερόλεπτα.
- Έλεγχε τακτικά στο Have I Been Pwned αν το email σου εμφανίζεται σε νέες διαρροές και άλλαζε αμέσως κωδικούς σε σημαντικές υπηρεσίες.
- Για οργανισμούς: επέβαλε MFA by default, κλείσε παλιούς λογαριασμούς, καθάρισε αποθηκευμένους κωδικούς στα endpoints και παρακολούθησε ενεργά τα stealer logs που αφορούν το domain σου.
Γιατί όλα αυτά έχουν σημασία
Η «παλιά» ιδέα ότι οι hackers σπάνε πόρτες με περίπλοκα exploits δεν είναι η βασική απειλή. Σήμερα ζούμε σε μια θάλασσα από διαρροές και μια βιομηχανία εργαλείων που πατάει πάνω στις ανθρώπινες συνήθειες: ευκολία, επανάληψη, βιασύνη. Τα καλά νέα; Μπορείς να ρίξεις δραστικά τον κίνδυνο με λίγες στοχευμένες κινήσεις. Αν κάνουμε το μοναδικοί κωδικοί + MFA χωρίς SMS + προσοχή στα links καθημερινή συνήθεια, κλείνουμε τις περισσότερες «εύκολες» πόρτες. Και τότε, για να σε πετύχουν, θα χρειαστούν πραγματικό «χακάρισμα» — που δεν είναι και τόσο συχνό.
Σου ήταν χρήσιμες αυτές οι πληροφορίες; Αν ναι, μοιράσου το άρθρο με φίλους που μπορεί να τους βοηθήσει και ρίξε μια ματιά σε άλλα σχετικά κείμενα στο site μας. Μπορεί μια μικρή αλλαγή στη ρουτίνα σου να είναι αυτή που θα σώσει τον λογαριασμό σου.